Stiu ca multi aveti probleme cu hackeri ce va floodeaza site-ul am avut si eu probleme si am cautat ff mult pana lam gasit cu tot cu tutorial chiar daca tutorialu e in germana sunt poze si arata exact cum trebuie facut.
Acesta este protectia care este folosita si pe serverele oficiale din ce am inteles de pe epvp.
Web Security sunt parteneri oficiali cu cei de la Nod32 .
Are panou de administrator cu 3 obtiuni:
Turn On/Off ( porneste protectia )
Scan (scaneaza site-ul pentru shelluri si vulnerabilitati)
Ip Logs ( acolo e o lista cu ip-urile celor care au incercat sa floodeze site-ul arata si daca a reusit sau nu si ce a folosit)
Protecti pentru:
* Anti Flood
* Anti Firewall
* Anti DDos
* Anti SQL injection protection
* Anti XSS attack protection
* Anti Malicious Code Finder
* Remote File Inclusion protection
* Guest Port Checking function
* Local File Inclusion protection
* Null Byte Injection protection
* Flood DOS protection
* CPU Over-Use protection
* Bad Referer protection
* Http Ddos protection
* Users using proxy server protection
* Bad User Agents protection
* Database user blocking
* .htaccess user blocking
* Attack logs viewer
* Security vulnerabilites
Scaneaza site-ul pentru :
Php Vulnerabilites
Phpbb Vulnerabilites
Mysql Injection
Mysql Control
1. Host : acolo pui ip serverului
2. User : acolo pui root
3. Pass : acolo pui parola serverului
4. Site : acolo pui siteul
5. Email: acolo pui emailul in cazul in care vrei sa il recuperezit
6. Username: acolo pui contul administratorului
7.Pass : acolo pui parola administratorului
8. Rep : acolo repeti parola administratorului
ca in poza de mai jos
Dupa bifezi ce protecti ai nevoie pentru site si daca vrei ca ip-ul celor care te ataca sa ramana salvat
Apoi urmeaza setarile pentru scanarea de vulnerabilitati pui ce ai nevoie
Atentie jos nu trebuie sa editezi nimic
Apoi apesi pe buton apoi va aparea un mesaj ceva de genu Thank you for using our services
intram in http://numesite.com/protection/login/index.php
Acolo este panoul de administratre in /protection/login/index.php
Apoi te loghezicu contu de admin ca in imagine:
Pasul 2
Odata intrat in panoul de administrare trebuie sa pornesti protectia
Protectia este ON
Daca vrei sa scanati sau sa verificat ip-urile uitati cateva poze cum sa folositi:
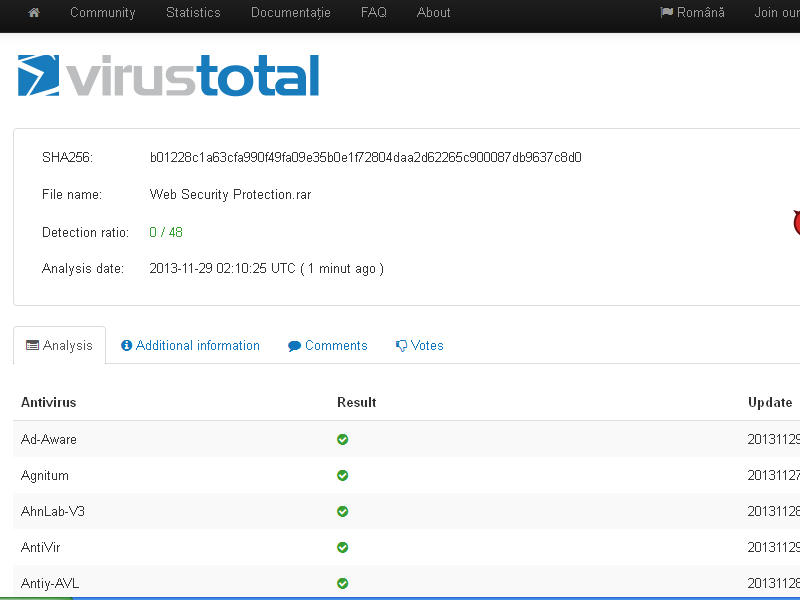
Un test nu e facut de mine lam luat tot din tutoriale :
Știu că mulți voi aveți probleme cu hackeri care ataca site-ul ,am avut probleme asa ca am căutat până când am găsit cu tot cu tutorial pe epvp, chiar dacă tutorialul este în limba germană sunt imagini și vă arată exact cum să o faceți.
Din ce am inteles au parteneriat cu cei de la ESET Laboratory adică Nod 32.
Are un Admin Panel ușor de folosit dar trebuie sa stiți engleză.
Opțiuni Admin Panel:
Turn ON/OFF - oprește sau pornește protecția.
Scan - scanează site-ul pentru shell sau alte vulnerabilitați.
Log - toate ip-urile atacatorilor sunt salvate.
FireWall - protecție pentru orce atac (ddos , flood etc )
Protectie impotriva :
* Anti Flood
* Anti DDos
* Anti SQL injection protection
* Anti XSS attack protection
* Anti Malicious Code Finder
* Remote File Inclusion protection
* Guest Port Checking function
* Local File Inclusion protection
* Null Byte Injection protection
* Flood DOS protection
* CPU Over-Use protection
* Bad Referer protection
* Http Ddos protection
* Users using proxy server protection
* Bad User Agents protection
* Database user blocking
* .htaccess user blocking
* Attack logs viewer
* Security vulnerabilites
Download:
Link 1 - MediaFire
Link 2 - Mega.co.nz
[info]Tutorial : Cum se instaleaza
Pasul 1:
Uploadeza folderul protection pe site ca in poza de mai jos
Pasul 2:
Intra pe site in folder-ul /protection ca in exemplu de mai jos si apasa pe install http://numesite.com/protection/
Pasul 3:
Acum sa il instalam
Selecteaza Engleza ca in poza de mai jos
1. Host : Ip-ul serverului
2. User : root
3. Pass : parola
4. Database : protection
5. Website : site-ul serverului
6. Create database : Lasa-ti Yes
Pasul 4 :
1. User: Cont Admin
2. Password: parola
3.Repet Password : repeta parola
4. Email: email in caz ca iti schimba cineva parola.
Buna ziua, atacurile de tip DDOS nu prea se protejeaza printr-un software (si cand vorbim de aceasta protectie vorbim de software) atacurile de tip DDOS se contracareaza prin firewaluri hardware si asta tine de datacenter-ul unde este gazduit serverul respectiv.
Chestia cu Anti Firewall mi-a placut si nu l-am inteles, sper sa-mi explice cineva, cum un firewall iti ofera anti firewall:)
Restul tipurilor de vulnerabilitati cum ar fi LFI , RFI , RCE , SQLI, SCD, FPD, XSS nu exista firewall sa protejeze fisierele de aceste vulnerabilitati, deoarece aceste vulnerabilitati apar din cauza greselilor facute de programator cand a scris acel site, se pot repara dar in alt mod nu folosind un firewall.
Mi-se pare o prostie descrierea pe langa ce face acest soft.


 Dupa bifezi ce protecti ai nevoie pentru site si daca vrei ca ip-ul celor care te ataca sa ramana salvat

 Apoi apesi pe buton apoi va aparea un mesaj ceva de genu Thank you for using our services

 Protectia este ON




 1. Host : Ip-ul serverului


 [sursa=]elitepvpers.com[/sursa]


 de
 de
 de